17. Audit
Kdo: pouze Administrátor
Menu: Správa → Audit
Audit slouží k dohledatelnosti důležitých akcí v systému (bezpečnost, NIS2-oriented evidence provozu).
Dostupné i v demo režimu.
17.1 Seznam záznamů
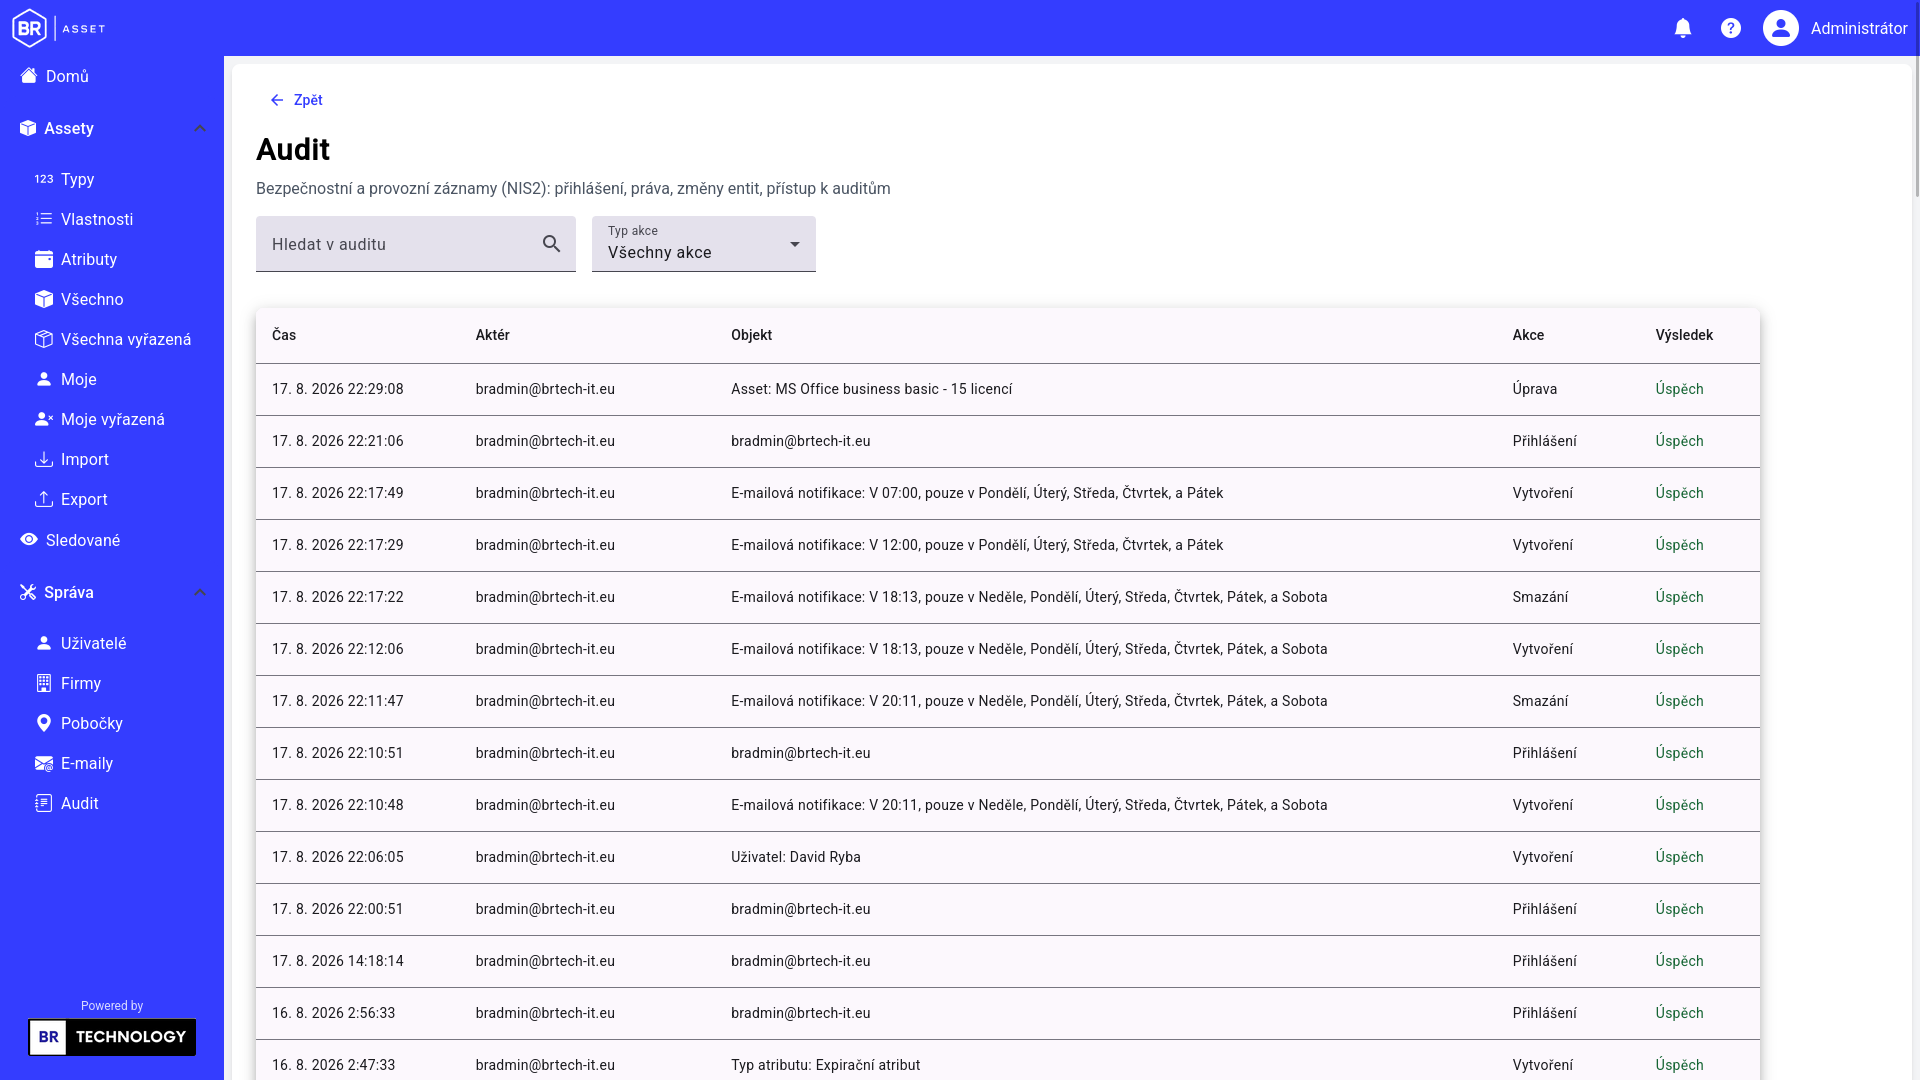
- hledání,
- filtr Typ akce,
- tabulka:
- Čas
- Aktér
- Objekt
- Akce
- Výsledek (Úspěch / Neúspěch)
Klik otevře detail.
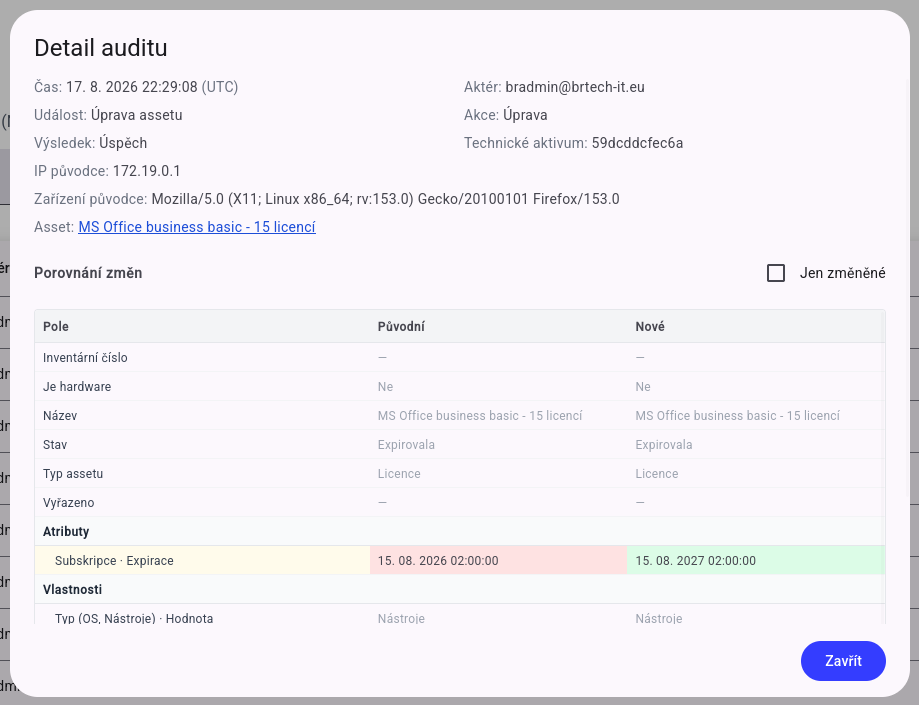
17.2 Detail záznamu
Typicky obsahuje:
- metadata události (typ, aktér, čas, výsledek),
- porovnání změn (Původní / Nové), pokud dává smysl,
- checkbox Jen změněné,
- u relevantních událostí odkaz na asset.
U některých typů událostí (převod, vyřazení, follow, soubory, session…) se diff nezobrazuje – místo toho jsou shrnující informace.
17.3 Příklady událostí (uživatelsky)
| Událost (význam) | Příklady |
|---|---|
| Autentizace | Přihlášení, odhlášení, neúspěšné přihlášení, odepření přístupu, překročení limitu přihlášení |
| Uživatelé | Vytvoření, úprava, aktivace/deaktivace, změna hesla |
| Assety | Vytvoření, úprava, vyřazení, převod odpovědnosti |
| Katalog | Typy / vlastnosti / atributy – create/update/delete |
| Organizace | Firma, pobočka – vytvoření/úprava |
| Soubory | Nahrání/smazání přílohy, náhled |
| Sledování | Follow / unfollow |
| E-maily | Vytvoření/smazání systémové notifikace |
| Systém / audit | Start/stop, přístup k auditu, retence |
Kompletní české labely odpovídají tomu, co vidíte ve filtru a ve sloupci Akce.
17.4 Kdy audit používat
- „Kdo změnil odpovědnost u licence X?“
- „Kdy byl uživatel deaktivován?“
- „Byl import / hromadná změna úspěšná?“
- kontrola neúspěšných přihlášení.
Audit nenahrazuje běžnou práci s assety – je to kontrolní pohled pro administrátora.